Esquema conceitual · não é série histórica
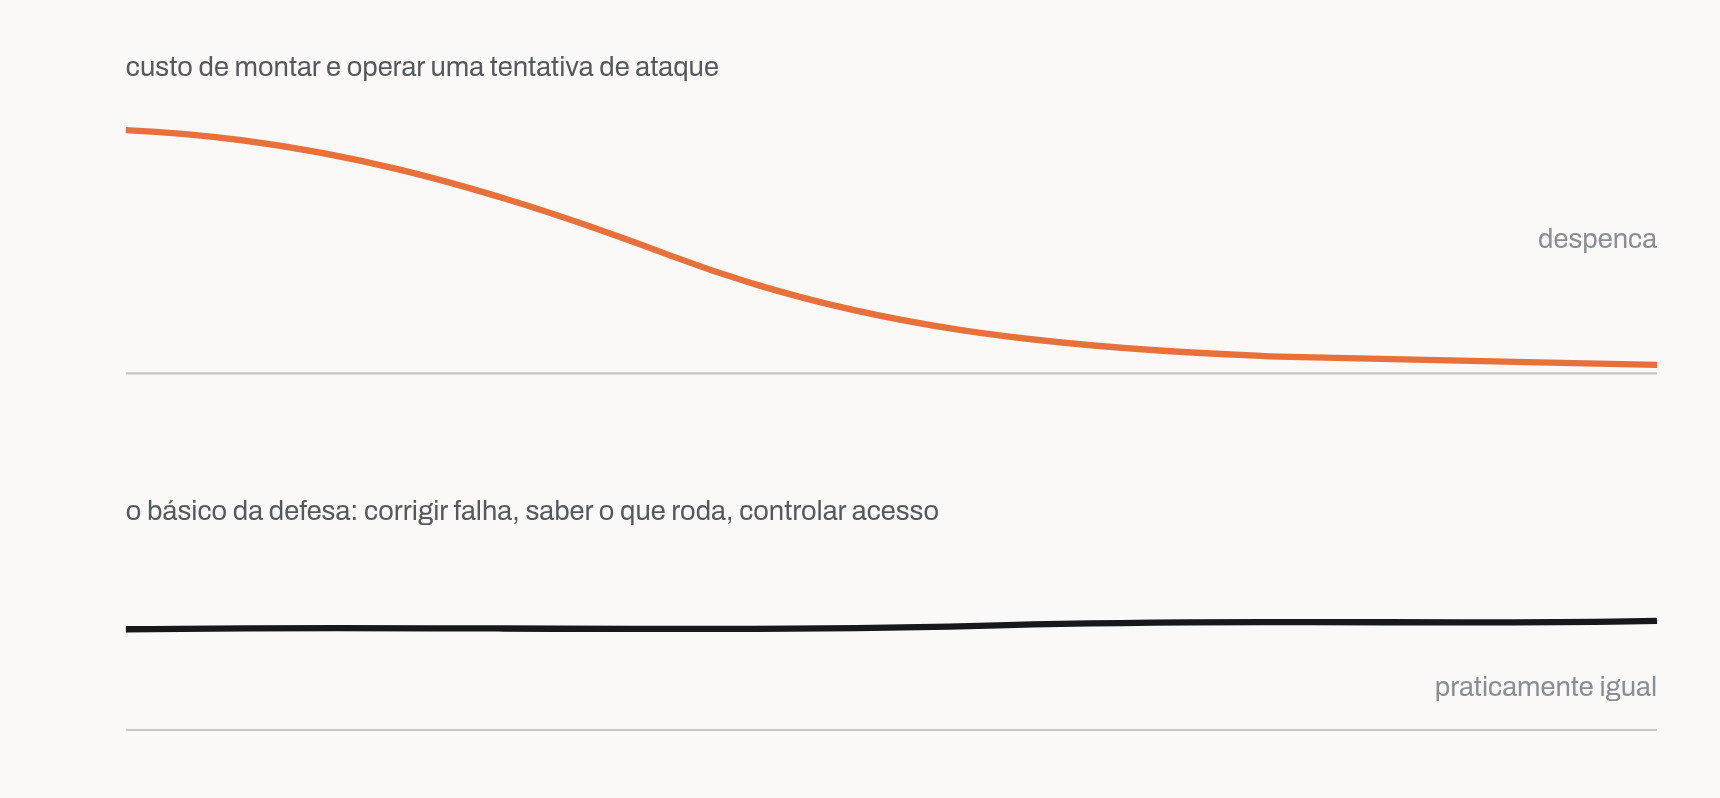
Custo de montar e operar uma tentativa de ataque: despenca / O básico da defesa: corrigir falha, saber o que roda, controlar acesso: praticamente igual
Esquema para mostrar a assimetria, não uma medição. Os dois painéis têm escalas próprias e unidades diferentes, e por isso estão separados: as curvas não devem ser comparadas entre si nem sobrepostas. O eixo do tempo é apenas indicativo.
Você provavelmente viu essa notícia passar neste mês. Um hacker sozinho usou agentes de inteligência artificial para tentar entrar em mais de mil sites e conseguiu em mais de cem empresas, em quatro países. A manchete assusta. Só que o número que importa para quem toca uma empresa é outro, e ele quase não apareceu.
O pesquisador que documentou a operação estimou o gasto em cerca de cinco mil dólares em processamento. Algo perto de cinquenta dólares por invasão bem-sucedida. As instruções dadas ao agente tinham menos de cem caracteres. A plataforma usada é aberta e gratuita.
Antes de seguir, preciso te dizer o que esses números são e o que eles não são, porque isso muda o peso que eles aguentam.
O relatório técnico primário não fornece contagem de sites alvejados nem de empresas comprometidas.
Os autores escrevem isso com todas as letras. As contagens vêm da Reuters, que revisou por conta própria os registros deixados pelo atacante e procurou as vítimas. É autorrelato de criminoso, lido por fora, e não telemetria auditada. A Reuters também declara que não conseguiu saber se houve extração de dados.
Guarde a ressalva e fique com o que é verificável: operar um ataque automatizado caiu para a faixa de cinco dólares por tentativa.
E aí vem a pergunta que eu faria se fosse dono dessa empresa. Não é "a IA está ficando perigosa?". É esta:
se ficou tão barato apontar um agente para um alvo, quantos agentes já estão apontados para dentro da minha operação, e quem foi que autorizou?
Como a operação foi descoberta
Não foi por detecção da defesa. Os pesquisadores varreram a internet com ferramentas públicas de busca de serviços expostos e encontraram mais de vinte painéis de controle dessas ferramentas de IA abertos, sem autenticação. Em uma janela de tempo, o diretório de trabalho de um dos agentes também ficou navegável.
O salto foi econômico, não técnico
A leitura fácil é "a IA aprendeu a hackear". Eu entendo o impulso, é o que a manchete sugere. Mas a evidência não sustenta isso, e quem repetir vai ser contestado na primeira reunião com o time de segurança.
Repara nos detalhes. A taxa de sucesso foi de cerca de 10%, e o próprio relatório avisa que esse número se refere a tarefas, não a sites. A invasão que os pesquisadores destrincharam não teve nada de exótico: entrou por um serviço de cache que estava exposto na internet aceitando escrita, seguido de uma falha conhecida. Entre as ferramentas achadas na pasta de um dos agentes havia uma prova de conceito para uma vulnerabilidade crítica de uma plataforma de comércio eletrônico bem comum, mas o relatório não diz que foi por ali que ele entrou.
Ou seja: o agente não descobriu nada que um atacante competente já não soubesse. Ele só tentou muito, em paralelo, barato e sem dormir. Cada invasão bem-sucedida levou cerca de vinte e três horas de tentativas. É tempo que nenhuma pessoa gastaria por um alvo pequeno, e que uma máquina gasta sem reclamar.
Isso muda uma coisa só, e ela é grande: muda quantas pessoas conseguem atacar, não o quanto elas conseguem fazer.
O alvo que antes não valia o esforço de um humano passou a valer o de uma máquina. Se a sua empresa se sentia protegida por ser pequena demais para interessar, essa conta mudou.
O que a pesquisa revisada por pares mostra
Num trabalho apresentado em conferência científica em 2026, times de agentes de modelos de linguagem exploraram vulnerabilidades reais em 42% das tentativas, a cerca de 24 dólares por exploração bem-sucedida, contra cerca de 75 dólares estimados para um especialista humano. A vantagem de custo é de aproximadamente três vezes, não de ordem de grandeza. Ressalva dos próprios autores: quatorze vulnerabilidades, todas de aplicações web, em ambiente controlado, com amostra declaradamente enviesada.
Quem automatizou a tentativa de invasão de mais de mil sites foi descoberto porque deixou o próprio painel de controle aberto na internet.
Não é ironia. É o diagnóstico inteiro, e ele cabe numa frase: a capacidade de usar a ferramenta correu muito à frente da capacidade de cuidar dela. O sujeito sabia orquestrar centenas de agentes em paralelo. Não sabia dizer o que tinha subido, quem tinha acesso e o que estava aberto para o mundo. É o mesmo desalinho que a estruturação empresarial resolve quando a empresa cresce mais rápido que a gestão.
E olha, eu não conto isso para rir dele. Conto porque é exatamente o que está acontecendo dentro das empresas, com o sinal trocado. Lá fora alguém usa agentes para atacar. Aqui dentro a sua equipe está usando agentes para entregar mais rápido. Nos dois casos, a ferramenta entrou antes de alguém decidir quem cuida dela.
A ferramenta entrou primeiro. A regra ainda não chegou
O dado mais confiável que encontrei sobre isso não vem de fornecedor, e isso importa, porque quase tudo que se publica sobre esse assunto é material de venda. Vem do levantamento oficial de segurança cibernética do governo britânico, feito por instituto independente, com amostra probabilística de 2.112 empresas, campo entre agosto e dezembro de 2025.
Entre as empresas que já usam ou estão adotando IA, três em cada quatro não têm processo de segurança para esse risco
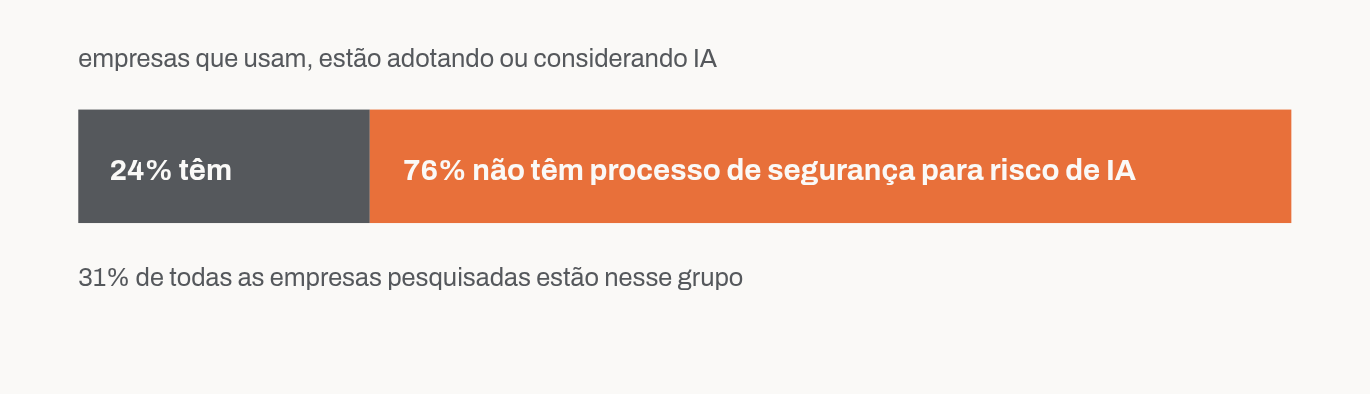
Cyber Security Breaches Survey 2025/2026, do governo britânico, campo executado pelo Ipsos. 2.112 empresas, amostra probabilística, agosto a dezembro de 2025. Ressalvas: é Reino Unido, não Brasil, e as perguntas sobre IA são novas nesta edição, sem série histórica. Não existe levantamento brasileiro equivalente, com amostra e método publicados.
Repara no que a pergunta mede. Não é se a empresa tem uma política bonita publicada no portal. É se existe processo de segurança para o risco daquela ferramenta específica. Em três de cada quatro empresas que já colocaram IA para rodar, não existe.
E não é descuido. Ninguém ali errou por falta de competência. A ferramenta chegou pela mão de quem precisava entregar, resolveu o problema na primeira semana, e aí já estava dentro. A gente instala primeiro e pergunta depois, e eu já estive exatamente aí.
Do lado de quem já foi invadido, o retrato é o mesmo, visto de dentro do incidente.
Nas organizações que tiveram incidente envolvendo IA, quase todas não tinham controle de acesso
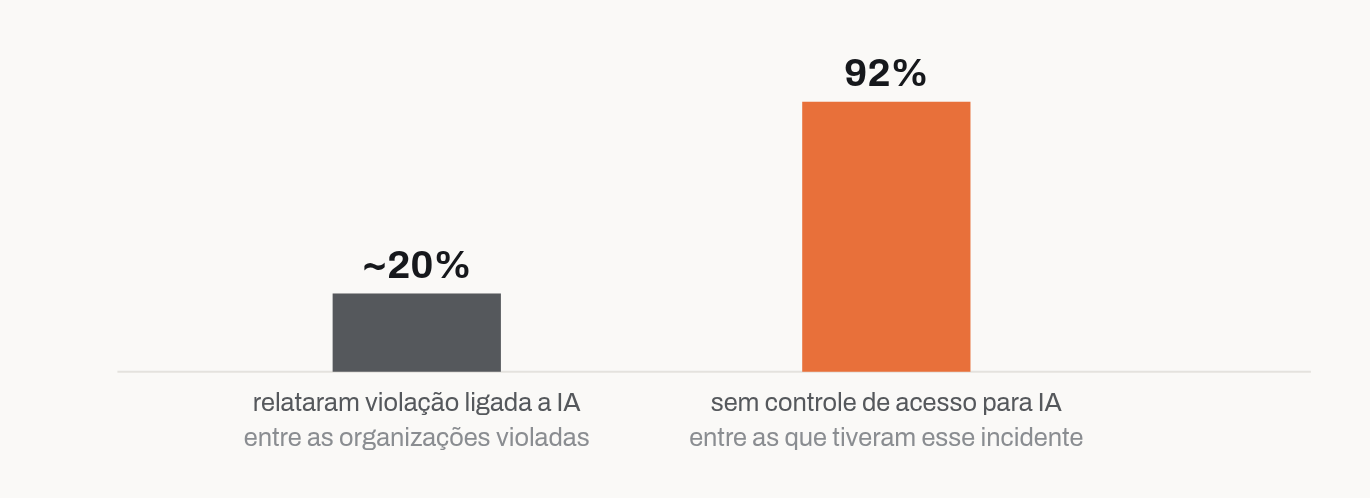
Cost of a Data Breach 2026, da IBM com o Ponemon Institute. 602 organizações que sofreram violação de dados. Custo médio global da violação em 2026: 4,99 milhões de dólares, 12% acima do ano anterior. Ressalvas grandes: os dois percentuais têm denominadores diferentes, como indicado; a amostra é composta apenas de empresas já violadas, sem grupo de controle, e portanto não diz nada sobre prevalência; "controle adequado" é autodeclarado; e a IBM vende governança de IA.
Pois é. As duas pontas se encontram. Do lado de fora, atacar ficou barato. Do lado de dentro, a ferramenta entrou primeiro e ninguém ainda decidiu quem cuida dela.
Por onde isso entra, na prática
Quando eu converso com donos sobre esse assunto, a primeira reação costuma ser apontar para o time de tecnologia. Quase nunca é de lá que vem. Em geral vem de quem tem pressa de entregar e descobriu um jeito de entregar mais rápido. É o comercial que colou a lista de clientes num assistente para gerar proposta. É o financeiro que subiu a planilha de margem para pedir um resumo. É o marketing que ligou um agente na caixa de e-mail.
Nenhuma dessas pessoas fez nada de errado do ponto de vista dela. Cada uma resolveu o próprio problema com a ferramenta que tinha à mão. O que ninguém fez foi a pergunta de dono.

O item mais caro do estágio 3 é o terceiro. Quando a primeira notícia de um incidente com IA chega por um cliente, um pesquisador ou um jornalista, a empresa perde ao mesmo tempo o controle do fato e o controle da narrativa, e passa a responder sem saber o que aconteceu.
Olha os quatro itens do meio. Quem aprova, que dado pode entrar, qual acesso é concedido, quem revoga. Nenhum deles é decisão técnica. São quatro decisões de gestão que ficaram sem dono, porque a ferramenta entrou pela porta de quem usa, e não pela porta de quem compra. E tarefa sem dono não acontece. É exatamente isso que caracteriza tecnologia sem gestão: a ferramenta entrou, e a gestão sobre ela nunca existiu.
Onde essa tese tem limite
Não existe evidência de que governança de IA reduza incidente
Procurei estudo com desenho causal ligando política de IA, inventário ou controle de acesso a menos incidentes, e não encontrei nenhum. O que existe é associação dentro de amostras compostas só de empresas já violadas, o que não permite concluir nada sobre prevalência nem sobre causa. E há uma explicação alternativa óbvia que ninguém descartou: empresas mais maduras têm mais política e menos incidente de todo tipo. Por isso este artigo defende governança como gestão de risco e capacidade de resposta, não como eficácia comprovada. Quem vender a segunda coisa vai ser desmentido.
A maior parte da literatura sobre uso não autorizado de IA é material de venda
Levantei dezenas de números sobre "IA das sombras" e descartei quase todos. Percentuais muito citados sobre quantas ferramentas não aprovadas existem por empresa, quanto isso custará até 2027 e que proporção de funcionários usa IA sem permissão não têm fonte primária localizável, ou mudam de denominador entre versões, ou são de 2023 vendidos como taxa atual, ou são atribuídos à instituição errada. Praticamente todos vêm de empresas que vendem a solução. Ancorei o texto nos dois números auditáveis que encontrei e deixei o resto de fora.
Os números do ataque são autorrelato do atacante, lido por fora
O relatório técnico primário declara que não fornece contagem de alvos nem de comprometimentos, que não tem números reais de consumo de processamento e que a estimativa de custo "pode estar errada por uma margem clara". As contagens de 1.200 e de mais de 100 vêm do trabalho jornalístico sobre os registros do próprio atacante. Não houve extração de dados confirmada, e não houve alerta de autoridade nacional sobre a campanha. Nada disso invalida o caso. Tudo isso muda o peso que ele pode sustentar, e por isso o artigo o usa como ilustração de um fenômeno econômico, não como medição.
O que eu vendo
Declaro que presto serviço de estruturação, governança e desenvolvimento de lideranças, e que inventário de ferramentas, dono de decisão e desenho de alçada são parte do que vendo. É motivo suficiente para o leitor descontar o que leu. Foi por isso que as três concessões acima estão no corpo do texto, e não em nota de rodapé.
O que dá para fazer ainda esta semana
Se puder, experimenta começar pela primeira. Ela leva dez minutos e costuma dar o susto necessário para as outras quatro acontecerem. Nenhuma delas proíbe ninguém de usar IA. Todas tornam caro usar sem que alguém responda por isso.
Peça a lista antes de pedir a política
Manda hoje uma mensagem para os líderes de área com esta frase: "me manda até sexta quais ferramentas de IA a sua área usa, quem contratou, com qual dado e com qual acesso". Se ninguém conseguir responder até sexta, essa já é a resposta, e ela vale mais do que qualquer documento de diretrizes.
Trate agente com acesso como gente com crachá
Um agente que lê base, manda mensagem em nome da empresa ou mexe em sistema tem acesso. E acesso tem dono, prazo, limite e data para acabar. A gente dá isso a uma pessoa com processo formal e a um agente com um clique. Repara na diferença.
Diga o que pode entrar e o que não pode
A decisão não é "pode usar IA ou não". É qual tipo de dado pode entrar em qual ferramenta. Sem essa lista, cada pessoa decide sozinha, no meio de uma entrega apertada, sem saber o tamanho do que está decidindo.
Escreva o nome de quem desliga
Dar acesso é fácil e todo mundo quer. Tirar não tem dono em quase lugar nenhum, e é isso que transforma um teste de duas semanas em porta aberta por dois anos. Escreve o nome da pessoa e a data da revisão, no mesmo lugar onde o acesso foi concedido.
Feche o básico antes de discutir o avançado
A operação deste artigo entrou por serviço exposto e falha conhecida, e foi descoberta por um painel sem senha. Corrigir falha, saber o que está aberto e controlar acesso continuam decidindo o resultado. Conversa sobre risco de IA que pula essa parte é entretenimento.
Nada disso impede alguém de usar a ferramenta. Impede que ela entre sem que alguém tenha decidido que ela entraria.
O atacante foi descoberto porque deixou o próprio painel aberto.
Se eu te pedir hoje a lista das ferramentas de IA que rodam na sua empresa, com qual dado e com qual acesso, quanto tempo ela leva para ficar pronta?
Fontes
- 01Fagerland, S. Inside Cairn. NorForge, 19 de outubro de 2026. Relatório técnico primário sobre a operação. Mais de vinte painéis de controle de ferramentas de IA encontrados expostos, cerca de 1.100 projetos de ataque registrados em um dos agrupamentos, taxa média de sucesso de cerca de 10% por tarefa, estimativa de cerca de cinco dólares por tarefa. Os autores declaram que não fornecem contagem de alvos nem de comprometimentos, que não possuem números reais de consumo de processamento e que a estimativa de custo pode estar errada por uma margem clara.
- 02Satter, R. How one hacker used AI agents to break into over 100 company websites. Reuters, 19 de outubro de 2026. Mais de 1.200 sites alvejados e mais de 100 empresas comprometidas, em sites de comércio eletrônico nos Estados Unidos, Canadá, Austrália e Japão. Campanha iniciada em 25 de setembro de 2026. Estimativa de cerca de cinco mil dólares em processamento, cerca de cinquenta dólares por invasão bem-sucedida e cerca de vinte e três horas de tentativas por invasão. Plataforma de código aberto, com uso combinado de modelos de dois fornecedores diferentes. A Reuters identificou as vítimas revisando de forma independente os registros deixados pelo atacante e declara que não conseguiu determinar se houve extração não autorizada de dados.
- 03Trufflehog aplicado pelos pesquisadores aos dados expostos nos painéis: centenas de segredos encontrados, entre chaves de interface de programação, senhas de banco de dados e credenciais de acesso remoto, dos quais 11% ainda eram válidos. NorForge, Inside Cairn.
- 04Zhu, Kellermann, Gupta, Li, Fang, Bindu e Kang. Teams of LLM Agents can Exploit Zero-Day Vulnerabilities. Universidade de Illinois, publicado nos anais da EACL 2026. Exploração bem-sucedida em 42% das tentativas em cinco execuções, a cerca de 24 dólares por exploração, contra cerca de 75 dólares estimados para um especialista humano. Quatorze vulnerabilidades de 2024, todas de aplicações web, em ambiente controlado. Os autores declaram viés de amostra. Revisado por pares.
- 05Department for Science, Innovation and Technology e Home Office, Reino Unido. Cyber Security Breaches Survey 2025/2026. Campo executado pelo Ipsos, 2.112 empresas, amostra probabilística, agosto a dezembro de 2025. 31% das empresas usam, estão adotando ou considerando inteligência artificial; entre essas, 24% declaram ter práticas ou processos de segurança para gerir riscos relacionados a IA. Estatística oficial, com método publicado.
- 06IBM e Ponemon Institute. Cost of a Data Breach Report 2026. 602 organizações que sofreram violação de dados. Cerca de uma em cada cinco relatou violação relacionada a inteligência artificial; entre essas, 92% não tinham controles de acesso adequados para IA. Custo médio global da violação: 4,99 milhões de dólares, 12% acima do ano anterior. Amostra composta apenas de organizações violadas, sem grupo de controle. A IBM comercializa soluções de governança de IA.
- 07Adobe. Boletim de correção da vulnerabilidade crítica de plataforma de comércio eletrônico cuja prova de conceito foi encontrada na pasta de trabalho de um dos agentes, setembro de 2026. O relatório primário não afirma que essa vulnerabilidade tenha sido o caminho de entrada das intrusões documentadas.
- 08Procurei e não localizei: estudo com identificação causal relacionando governança de inteligência artificial a redução de incidentes de segurança; contagem auditada de empresas comprometidas na campanha; confirmação de extração de dados; alerta de autoridade nacional de segurança cibernética sobre a campanha; e qualquer levantamento brasileiro sobre uso de IA sem política formal, com amostra e método publicados.
- 09Números descartados por falha de procedência, entre outros: estimativas muito citadas sobre quantidade média de ferramentas de IA não aprovadas por empresa e sobre o custo global desse uso até 2027, ambas sem fonte primária localizável; percentuais de funcionários que usam IA sem autorização cujo denominador muda entre versões do mesmo material; e a proporção de conteúdo confidencial colado em assistentes de IA, medida no início de 2023 em uma única ferramenta e divulgada como taxa atual.
Sobre o autor
Escreve sobre gestão, cultura organizacional e o que acontece nas empresas antes de o problema virar número.
